
Ti år med hacking og forsvar
Hvor mange veje til privilegeret adgang havde en angriber i 2015, og hvor mange er der i dag?
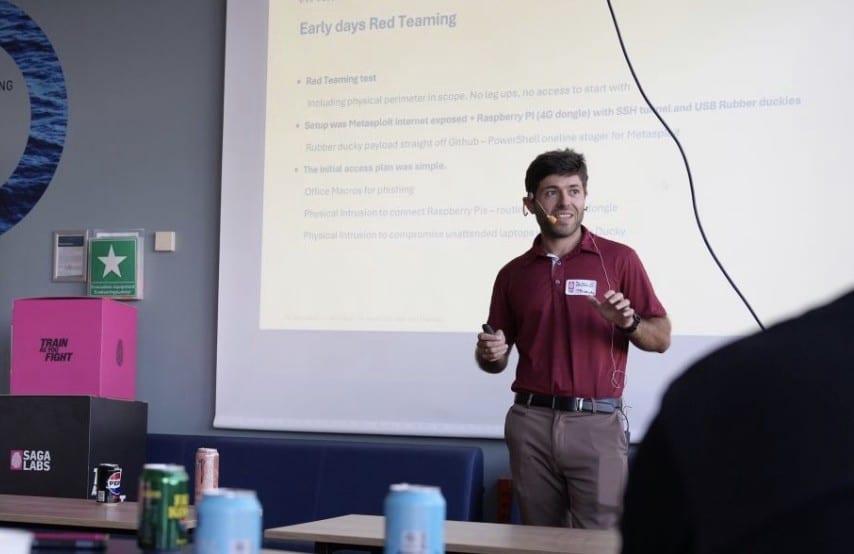
Forestil jer det. Vi skriver 2015. De fleste desktops kører Windows 7, nogle af serverne kører stadig Windows XP, alle brugere er lokale administratorer, og netværkssegmentering findes som en tegning snarere end som en kontrol. Ingen holder øje. Man har en Word-makro, en Raspberry Pi lille nok til at gemme bag en printer, og en rubber ducky, der venter på, at nogen går fra en ulåst bærbar.
Sådan åbnede Slavi Parpulev, vores Technology Lead, sit oplæg på SagaLabs Community Night tidligere på måneden foran omkring 70 mennesker. Han kaldte det Ten years of hacking and defending, og det er det årti, han har brugt i faget.
Så begynder værktøjerne at komme, og hvert af dem flytter grunden under fødderne.
PowerShell bliver en post-exploitation-platform, der kører i hukommelsen og ikke efterlader noget. BloodHound gør eskalering i Active Directory fra en mavefornemmelse til en grafforespørgsel og finder stier, som ingen i organisationen vidste fandtes. Coercion og relay. TIBER-DK, der sætter gang i red teaming i en skala, som de fleste af de organisationer, han mødte, ikke var klar til. Hybrid identitet, hvor kontoen lokalt og kontoen i cloud viser sig at være det samme problem. ADCS, som findes overalt. Og så skiftet til test med identitet som udgangspunkt, mod tenants helt uden domænecontroller.
Hver af dem lukkede en dør og åbnede en korridor. Ti år senere er antallet af veje, der ender i privilegeret adgang, ikke holdt op med at vokse, og en forsvarer skal holde dem alle, mens en angriber kun skal finde én.
Derfor sluttede Slavi med det, der holder. Tiering. Fine grained password policy. Conditional access og MFA overalt. Detektionsregler skrevet til jeres miljø frem for det, der fulgte med fra fabrikken. Ingen direkte internetadgang fra servere. Og at rette det, jeres seneste penetrationstest allerede har fortalt jer.
Tak til SagaLabs for at lægge lokaler til, og til alle, der blev hængende bagefter og holdt samtalen i gang.